O Google Chrome ganhou um recurso de segurança que permite analisar comandos copiados pelo usuário e enviar seu conteúdo aos servidores da empresa. A novidade busca identificar golpes que utilizam a área de transferência do computador para instalar vírus e outros programas maliciosos.
Segundo um anúncio do Google desta terça-feira (20), a ferramenta já está disponível para usuários que ativaram a Proteção Reforçada do navegador. A empresa também anunciou novos alertas para sites suspeitos e melhorias na identificação de golpes com inteligência artificial (IA).
A análise da área de transferência acontece em situações específicas, quando o Chrome identifica que o usuário pode ter sido induzido a copiar um comando perigoso. Ou seja, o recurso não lê tudo que é copiado.
Por que o Chrome vai analisar o que você copia?
A medida busca combater um golpe conhecido como ClickFix, no qual criminosos induzem as vítimas a executar comandos maliciosos no próprio computador.
Nesse tipo de ataque, uma página pode exibir uma mensagem falsa informando que o navegador precisa de uma atualização ou que o usuário deve corrigir um suposto problema de segurança.
Para resolver a situação, a vítima é orientada a copiar um comando e executá-lo no terminal do sistema operacional, como o PowerShell ou Prompt de Comando, do Windows.
O conteúdo copiado pode ser diferente daquele apresentado na página. Ao executar as instruções, o usuário corre o risco de instalar programas maliciosos no computador.
Com a nova proteção, o Chrome identifica possíveis comandos suspeitos copiados de páginas e encaminha seu conteúdo ao serviço de Navegação Segura do Google. Caso a análise confirme o perigo, um alerta será exibido antes que o usuário execute as instruções.
A mudança também levanta questões sobre privacidade. Segundo o Google, informações capazes de identificar pessoalmente o usuário são removidas do conteúdo copiado antes do envio aos servidores.
Chrome ganha novas proteções com Gemini
Outra novidade é a ampliação do uso do Gemini para identificar páginas fraudulentas.
Anteriormente, o Chrome utilizava um modelo de IA executado diretamente em dispositivos compatíveis para detectar golpes de falso suporte técnico. Agora, a análise passa a utilizar um modelo mais potente, hospedado nos servidores do Google.
A mudança permite identificar outras ameaças, como falsos antivírus e páginas que simulam atualizações de navegadores.
Segundo a empresa, o conteúdo textual de uma página só é enviado para análise com Gemini quando o navegador identifica indícios considerados fortes de fraude. O Google afirma que esses dados são processados temporariamente, sem armazenamento ou utilização no treinamento de IA.
O Chrome também passa a diferenciar os alertas sobre páginas suspeitas e perigosas.
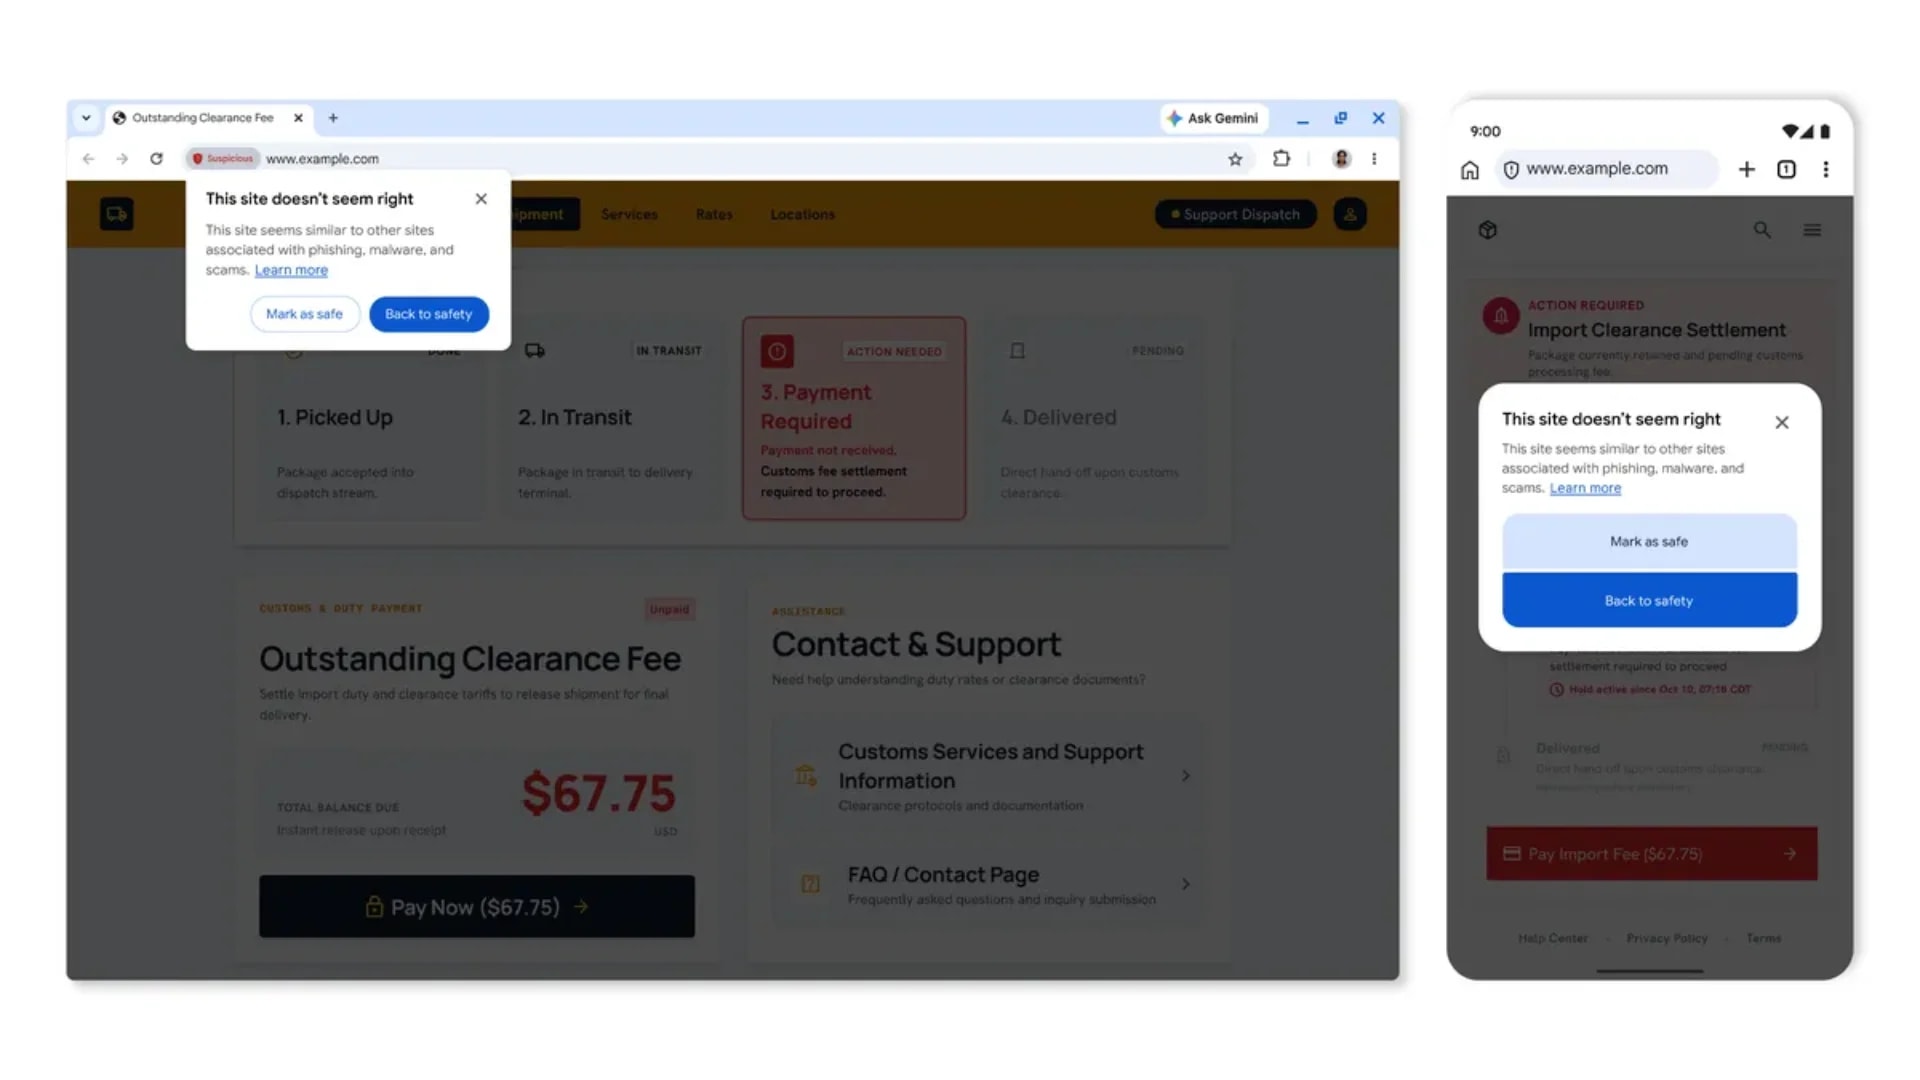
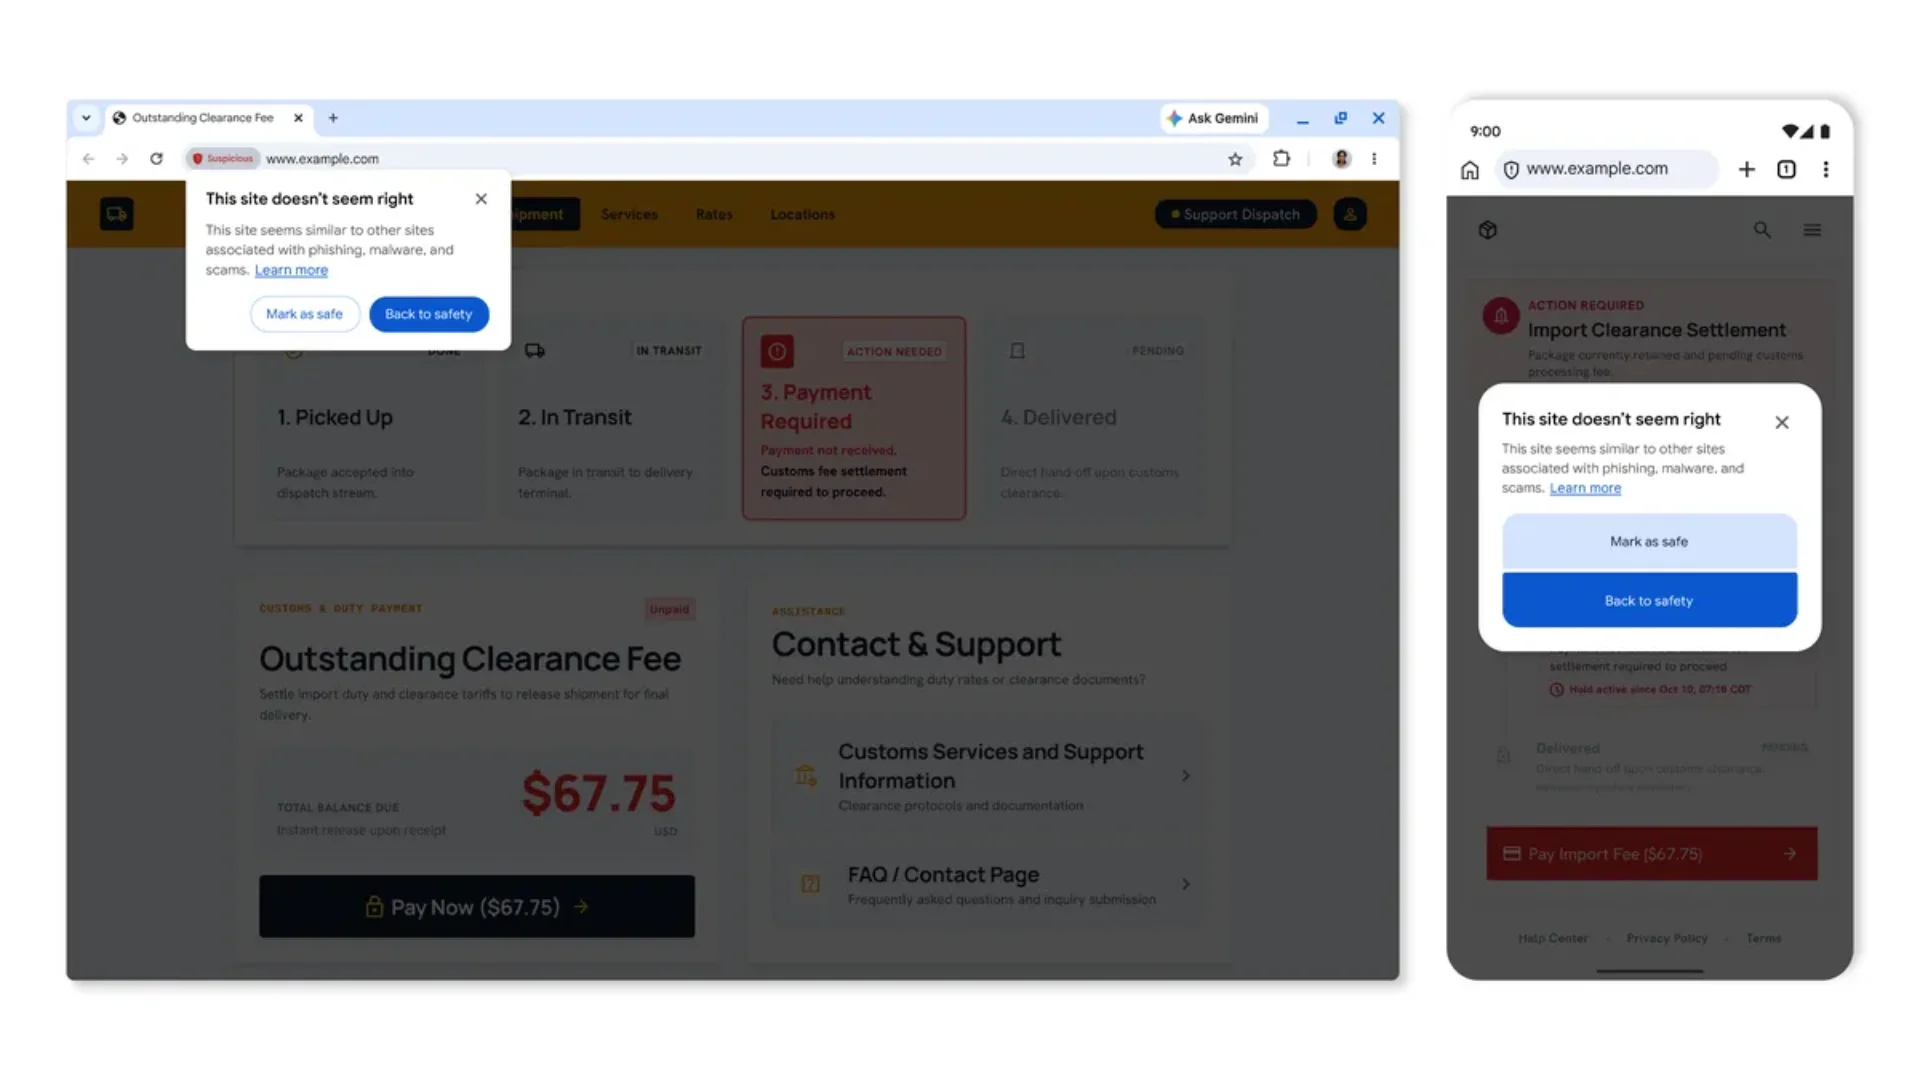
Sites que apresentam sinais de fraude, mas ainda não foram classificados como comprovadamente maliciosos, terão uma janela de aviso. O usuário poderá retornar à página anterior ou marcar o endereço como seguro.
Já páginas reconhecidas como perigosas continuarão exibindo o tradicional alerta vermelho, que ocupa praticamente toda a tela.
Como ativar a Proteção Reforçada do Chrome
As novidades estão disponíveis no modo de Proteção Reforçada, que oferece verificações adicionais de segurança e compartilha mais informações com os servidores do Google.
Para ativá-lo no computador, basta abrir o Chrome e acessar Configurações > Privacidade e segurança > Segurança > Proteção reforçada.
A opção é diferente da Proteção Padrão, habilitada por padrão no navegador, que continua oferecendo verificações contra sites, downloads e extensões maliciosas.
Ao ativar a proteção adicional, o usuário autoriza o compartilhamento de mais informações de navegação com o Google, incluindo endereços acessados e amostras de conteúdo das páginas, para identificar possíveis ameaças.
Veja também: Chrome testa mais mudanças que podem "quebrar" bloqueadores de anúncios
{{WHATSAPP_CHANNEL}}